
Manager 管理后台
跟着三张实图登录、检查节点和查看任务,按需展开权限与管理操作。
Manager 用来查看集群、任务和备份,并执行管理操作。先用只读账号完成这三步。
1. 登录管理账号
本机默认访问 http://127.0.0.1:5301。远程访问按 Linux 部署建立 SSH 转发,或走管理内网 / VPN 的 HTTPS 代理。账号来自 manager.users。
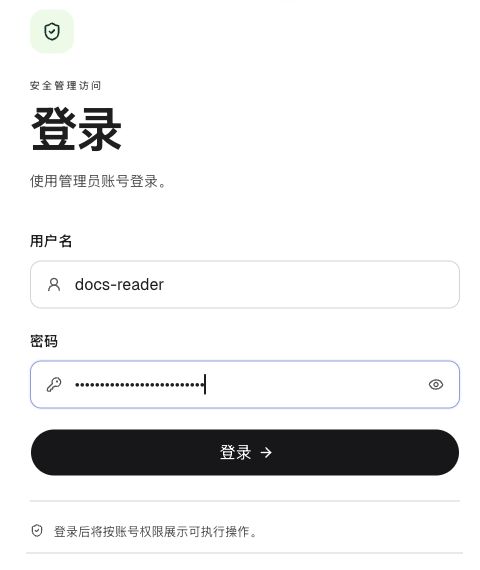
① 输入配置中的管理账号和密码。② 点击「登录」。图中为隔离集群的只读测试账号。
认证与传输保护都要开启
生产环境开启 manager.auth_on,替换默认账号密码和 manager.jwt_secret;节点 5301 不向公网开放。manager.auth_on=false 不是只读模式,SSH / VPN / HTTPS 也不替代账号权限。
2. 检查节点
打开「节点」,先看存活数,再看健康栏中的就绪状态和数据新鲜度。状态过期时先刷新、排查,暂停管理操作。
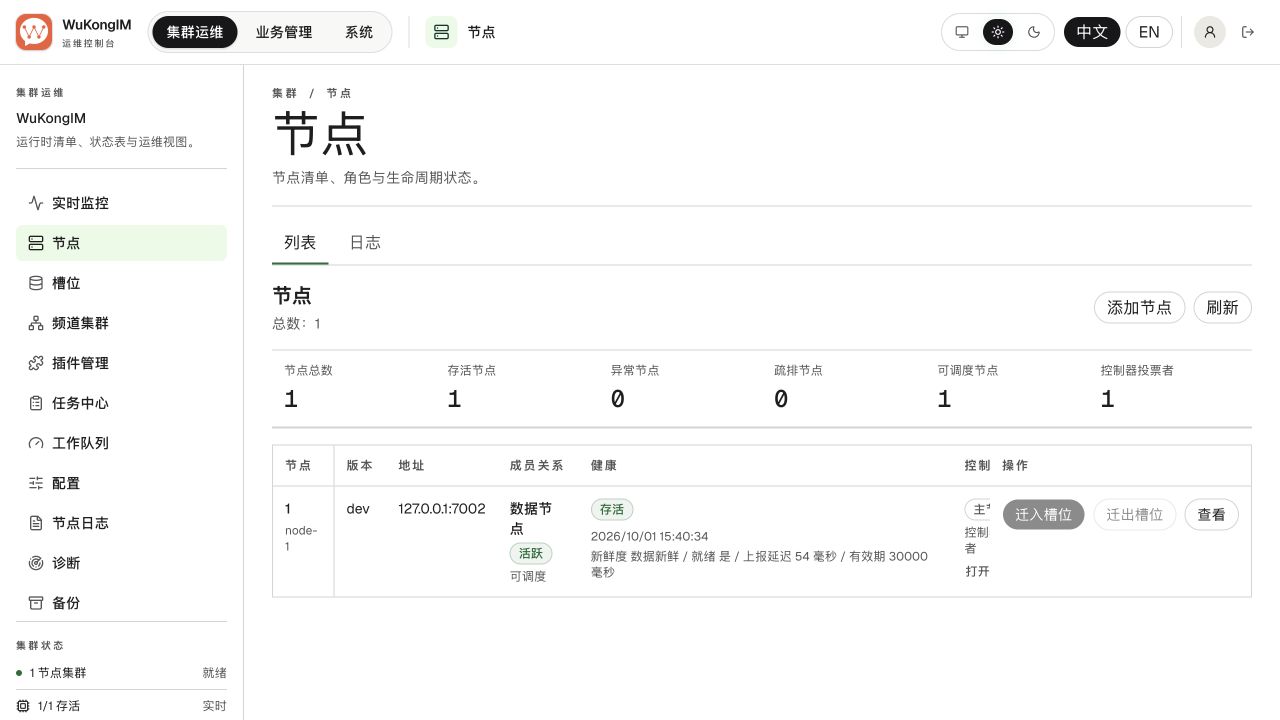
① 存活节点数。② 节点健康与就绪状态。这是本地单节点集群示例,多节点集群逐台检查。
3. 查看任务
打开「任务中心」,核对运行中、失败和已完成的任务。需要排查时,用类型、状态或 Slot ID 筛选,再查看任务时间线。
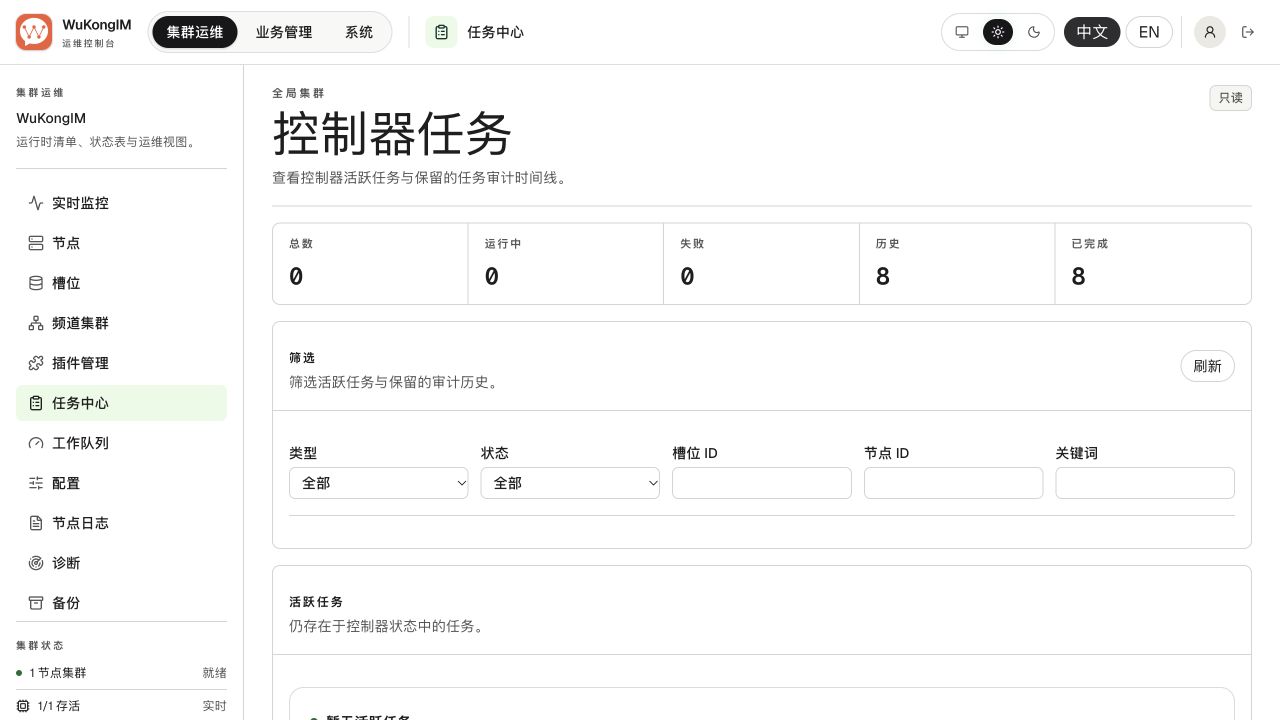
① 运行中。② 失败。③ 留存历史中的已完成任务。数量随集群运行变化,不是固定验收值。
其他页面看什么
| 页面 | 重点 |
|---|---|
| 实时监控 | CPU、内存、磁盘、连接与队列;先确认遥测数据可用 |
| 槽位 / Slot | 逻辑 Slot 的 Leader、副本、ISR 与哈希槽范围 |
| 频道集群 / Channel | 消息运行单元的成员、Leader 和积压 |
| 备份 | 存储测试、归档完整性和验证结果 |
Slot 列表展示逻辑 Slot,数量由 initial_slot_count 初始化;默认 256 个 Hash Slot 是另一层固定键空间。本例的 8 个逻辑 Slot 各承载 32 个 Hash Slot,详见 Slot 与 Hash Slot。
账号权限与访问链路
| 工作 | 常用权限 |
|---|---|
| 查看节点和扩缩容状态 | cluster.node:r |
| 加入、激活、排空或移除节点 | cluster.node:w |
| 查看或操作 Slot | cluster.slot:r / cluster.slot:w |
| 查看或修改备份 | cluster.backup:r / cluster.backup:w |
| 执行恢复 | 单独授予 cluster.restore:w |
分开只读查看、节点管理、备份管理和数据恢复权限,避免长期使用全量权限。
Manager 只监听回环或管理内网。代理到节点也保持在受控内网,防火墙仅允许管理代理和授权运维来源。
需要执行管理操作时
- 记录操作者、目标、当前状态和预期结果。
- 确认
/readyz正常,且没有冲突的未结束任务。 - 先运行页面提供的计划或预览,阅读阻塞原因。
- 一次执行一步,等待任务结束后刷新权威状态。
- 验证消息发送、接收和重连,再继续。
Leader 是当前负责处理数据的节点,副本是数据副本,ISR 是跟得上进度的副本集合。刚开始运维时先检查状态,避免手工调整。
缩容与恢复
缩容只有在权威状态显示 safe_to_remove=true 后才能移除节点。恢复需要完整验证、密码重新认证和确认短语。状态缺失、过期或矛盾时停止。
Manager 管理 WuKongIM 集群;云主机关闭、Kubernetes 实例数量和启动配置更新需分别处理。继续阅读健康检查与监控。